Die meisten Phishingversuche kann man eindeutig erkennen
Der Wese-Kurier berichtet heute, am 20. Oktober, über eine neuen Betrugsmasche, wie man mit gut gefälschten Mails verleitet wird, Bank- oder Kreditkarten-Daten preiszugeben und so Geld verlieren kann. Dieses Mal geht es um angebliche Mails von Reisebüros, die nach einer gebuchten Reise darum bitten, die Daten der bei der Buchung verwendeten Kreditkarte noch einmal zu bestätigen. Dazu, wie man in solchen und allen anderen Phishingversuchen eine Fälschung erkennen kann, möchte ich an einen einfachen Klick erinnern.
Der aktuelle Anlass
Die heutige Überschrift: Betrug mit Buchungsdaten von Bremern – worauf Urlauber achten sollten. "Zehn bremische Hotels meldeten bereits Phishing-Versuche nach Hackerangriffen auf Buchungssysteme. Betroffene Gäste erhalten täuschend echte Mails mit ihren eigenen Daten. So lässt sich die Masche entlarven."
„…. Vor einer Betrugswelle mit echten Kundendaten warnen zurzeit der Hotel- und Gaststättenverband (Dehoga) Bremen und der Landesbeauftragte für Datenschutz, Timo Utermark. Zuvor sollen Daten von überregionalen Buchungsdienstleistern wie Booking.com gehackt worden sein….. Auch die Verbraucherzentrale Hamburg und der niedersächsische Landesdatenschutzbeauftragte Denis Lehmkemper warnen aktuell davor, dass bei Cyberangriffen auf überregionale Buchungsportale Kundendaten gestohlen wurden."
„Kunden werden nach ihrer Buchung mit echten Kundendaten, aber gefälschten Anschreiben von Hotels oder Buchungsportalen dazu aufgefordert, einen erneuten Kreditkartencheck durchzuführen. Zur Dateneingabe sollen sie auf einen Link klicken. Zusätzlich wird zeitlicher Druck aufgebaut und gedroht, dass die Buchung sonst storniert wird.
Was wird empfohlen?
„Jurist Gerrit Cegielka erinnert daran, dass bei einem normalen Buchungsvorgang niemals Kreditkartendaten erneut abgefragt würden, die bei der Buchung schon angegeben wurden. "Man sollte außerhalb des normalen Buchungsvorgangs misstrauisch sein und nicht auf Links klicken", warnt er. "Booking.com wird Kunden niemals bitten, Kreditkartendaten per E-Mail, Telefon, Whatsapp oder SMS weiterzugeben oder eine Zahlung vorzunehmen, die von den Zahlungsbedingungen in ihrer Buchungsbestätigung abweicht", teilt das Unternehmen mit. Rübsteck rät dazu, bei Unsicherheit das Hotel über die offizielle Telefonnummer oder die Buchungsplattform direkt zu kontaktieren."Fälschungen mit einem Klick erkennen
Die gefälschten Seiten sehen in der Tat immer echter aus. Aber die Absender-Mail-Adresse ist sehr viel schwieriger zu fälschen. Auf der Mail und im Posteingang erscheint zwar ein Absender, der zu dem Inhalt der Mail passt. Aber wenn man auf den kleinen nach unten gerichteten Pfeil klickt, erscheint eine komplette Adresse, die in der Regel nicht dem angeblichen entsoricht.
Hier ein Beispiel für eine angebliche Mail von PayPal. Hinter dem Absendernamen steht die Mailadresse postmaster@canamcstore.ca
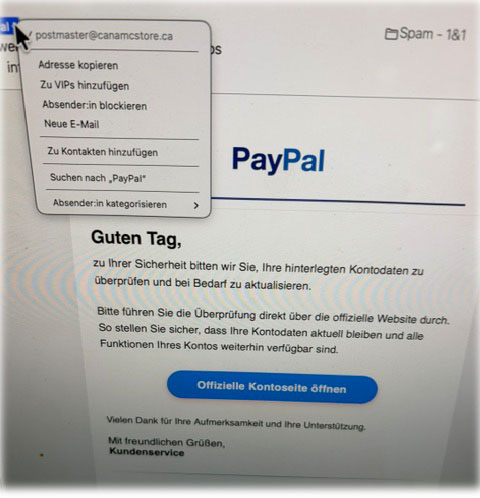
Das ist allerdings keine hundertprozentige Garantie. Mit dem sogenannten E-Mail-Spoofing können Betrüger auch eine echte passende Absenderadresse angeben. Dafür müssen sie keinen Zugriff auf das angegebene Postfach haben. Aber sie müssen durch die Absenderkontrolle durchkommen, die die meisten Maildienstleister einsetzen. Der Mailanbieter erkennt eine fehlende Übereinstimmung und Autorisierung und die Mail kommt erst gar nicht beim Empfänger an. Paradoxerweise kommen die kryptischen Mailadressen, die in der Regel verwendet werden, eher durch diese Absenderkontrolle und die Betrüger vertrauen darauf, dass die meisten Empfänger die Absenderadresse nicht kontrollieren. Aber so einfach sollte man es ihnen nicht machen.